Explicamos: como criar uma passkey na sua Conta do Google

Entrar com digital, rosto ou PIN do aparelho dispensa a senha e atrapalha o golpe da página de login falsa.

Alexandre Soares4 min de leitura
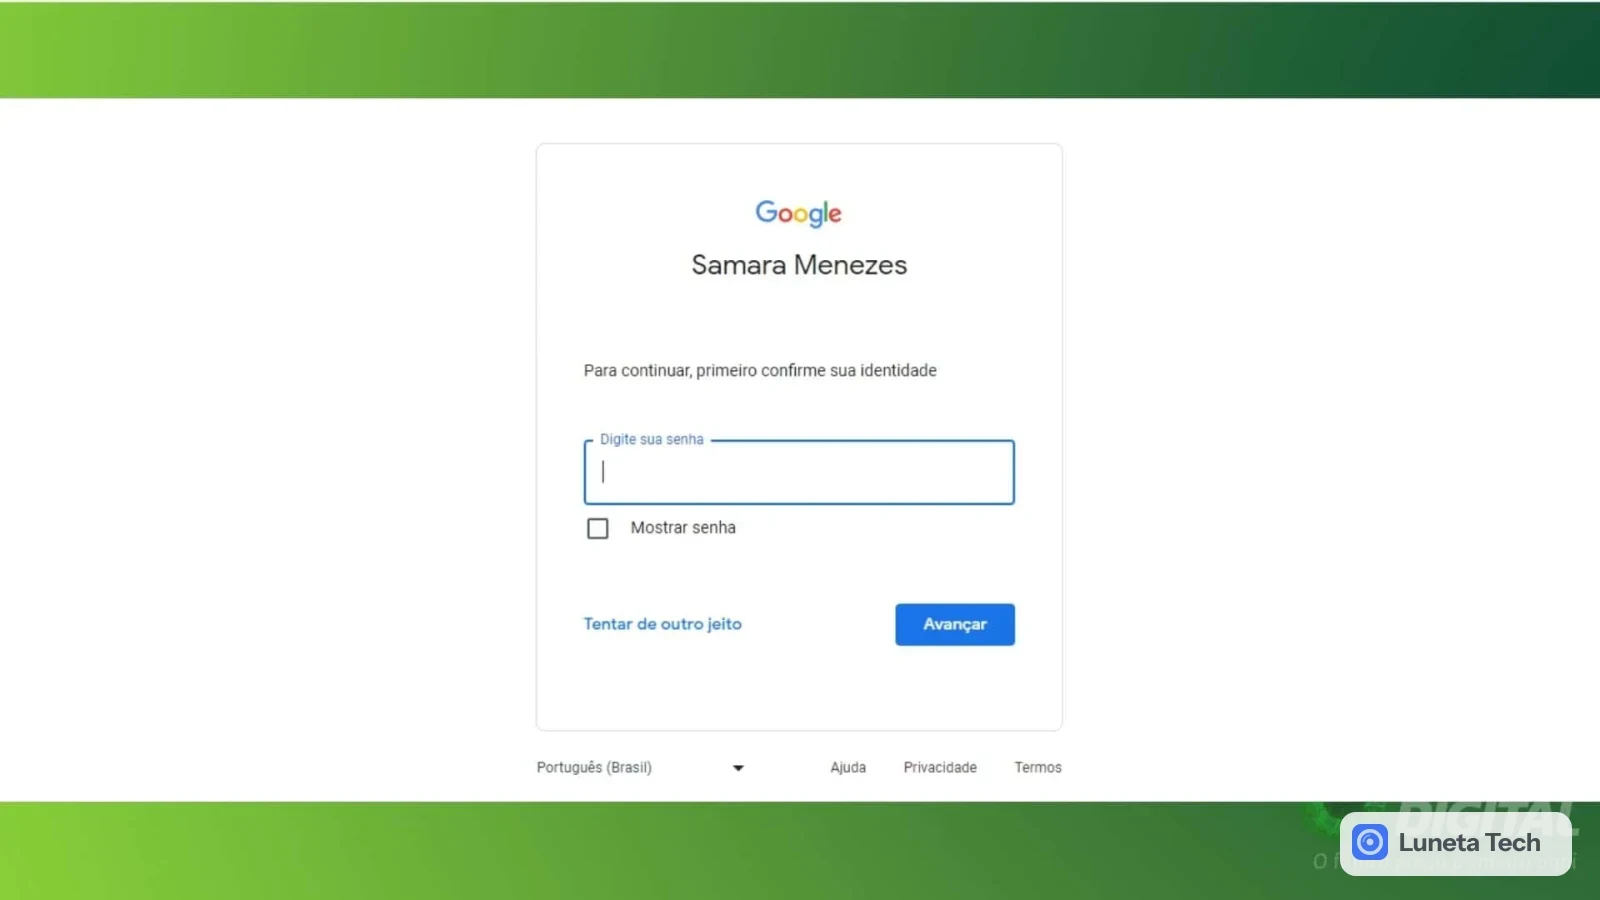
Google Passkey (chave de acesso) da Conta do Google: Tela de login do Google pedindo a senha, com nome de conta visível, fundo verde e marca do portal no canto
Foto: olhardigital.com.br

Alguém recebe uma mensagem dizendo que a Conta do Google será bloqueada. Clica no link, cai numa tela idêntica à de login e digita a senha. Em segundos, o golpista já está dentro da conta.

Esse tipo de armadilha se chama phishing, e é justamente o que a passkey foi desenhada para atrapalhar. Se você já esqueceu uma senha, reutilizou a mesma em vários lugares ou teve uma conta invadida, vale entender como ela funciona.

O que é uma passkey

Passkey (em português, chave de acesso) é uma forma de entrar em sites e aplicativos do mesmo jeito que você desbloqueia o celular: com a digital, o reconhecimento do rosto ou o PIN do aparelho.

Pense na chave de casa. Ela só funciona na sua fechadura, e ninguém consegue abrir a porta ouvindo você descrever o formato dela. Já a senha é como um segredo falado em voz alta: quem escuta (ou quem engana você para que o diga) consegue repetir.

Como funciona por baixo

Por trás do gesto simples existe um par de chaves criptográficas. Uma é pública e fica registrada no serviço onde você quer entrar, no caso o Google. A outra é privada e fica guardada no seu dispositivo.

Na hora do login, o serviço lança um desafio que só a chave privada consegue resolver, e o aparelho só faz isso depois que você confirma com biometria ou PIN. Você não vê nada disso; só encosta o dedo no sensor.
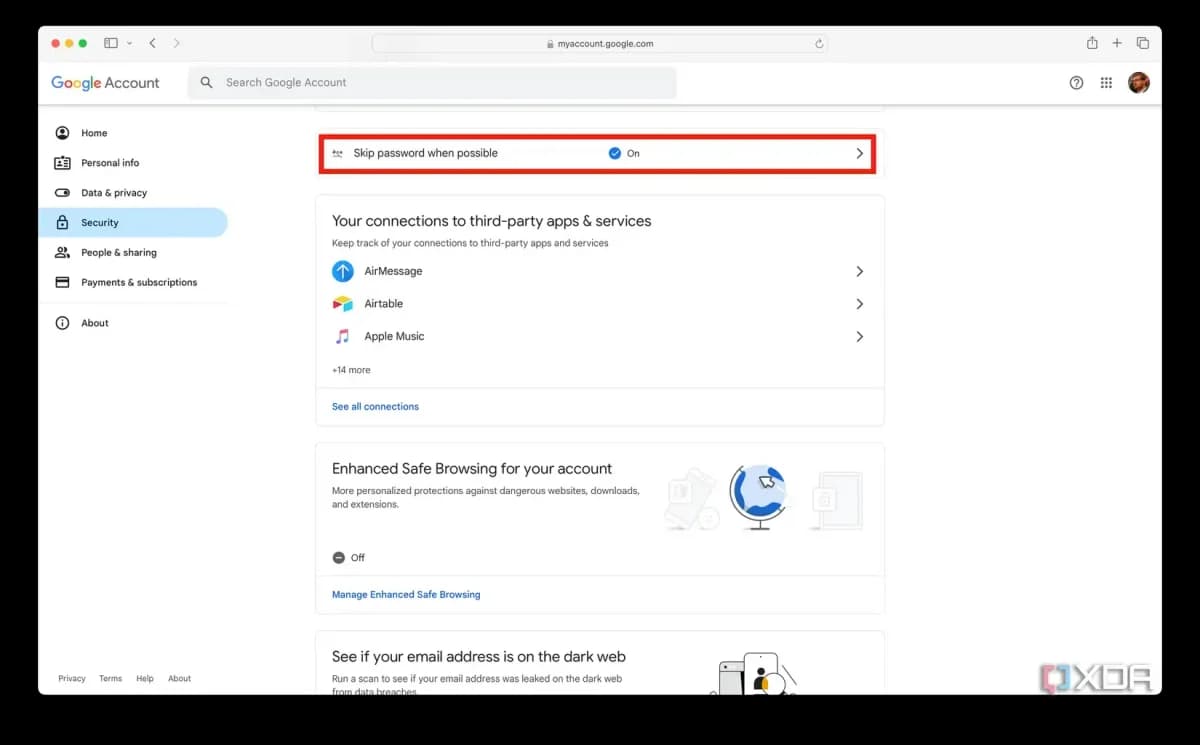
Google Passkey (chave de acesso) da Conta do Google: Página de segurança da Conta Google em navegador, com a opção Skip password when possible destacada em verm
Foto: xda-developers.com

Um detalhe que costuma preocupar: a digital ou o rosto não vão para o Google. Os dados biométricos ficam no seu aparelho e não são compartilhados com a empresa.

Por que ela resiste ao phishing

No golpe da página falsa, o que o criminoso quer é que você digite algo que ele possa copiar. Com a passkey, não existe uma senha para digitar. A chave privada não sai do seu dispositivo, então não há o que entregar a uma tela enganosa.

As passkeys foram projetadas para resistir a ataques comuns na internet, como o phishing. Isso não torna ninguém imune a tudo, mas fecha uma das portas mais usadas.

Passo a passo para criar a sua

São três etapas:

  1. Acesse a página de passkeys do Google, que tem o endereço curto g.co/passkeys.
  2. Clique em “Create a passkey” (“Criar uma passkey”).
  3. Siga as instruções que aparecem na tela.

É isso. O processo é exatamente assim: visitar a página, clicar no botão e seguir as instruções.

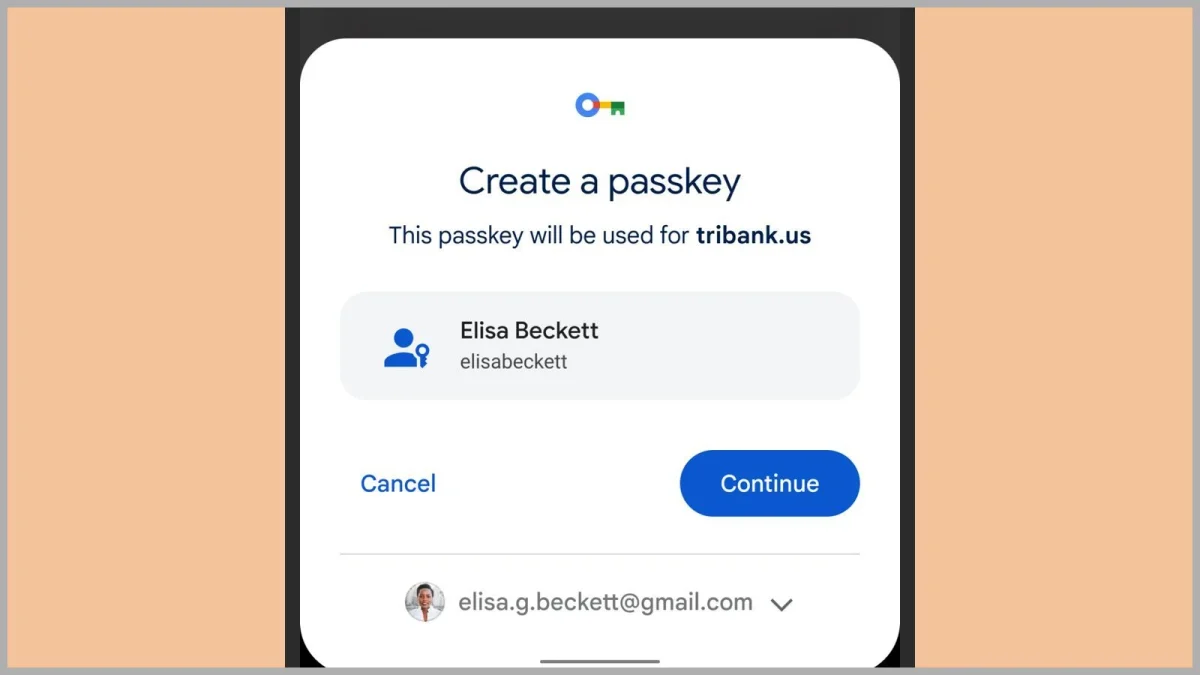
Passkey (chave de acesso) da Conta do Google: Tela de celular com a janela Create a passkey para tribank.us, mostrando a conta de e-mail e botão Continue, sobre
Foto: wired.com

O que muda na prática

O primeiro efeito é o login mais rápido: sem digitar, sem tentar lembrar qual variação da senha você usou. O segundo é depender menos de senhas, que vazam, são esquecidas e acabam repetidas em vários serviços.

O tema voltou à pauta porque o Google publicou o passo a passo em 8 de outubro de 2026, no contexto do Mês de Conscientização sobre Cibersegurança.

A passkey também não é exclusividade do Google. É um padrão de mercado, defendido pela FIDO Alliance e pelo World Wide Web Consortium, e outras empresas já adotam. Até sistemas do governo brasileiro, como o Siafi, do Tesouro Nacional, oferecem acesso por passkey para alguns perfis de usuário.

O normal é que as passkeys fiquem guardadas no sistema operacional ou no navegador e sincronizem entre aparelhos do mesmo ecossistema pela nuvem. Também é possível restringi-las a um único dispositivo, como uma chave de segurança física.

A cena do começo, de novo

Imagine a mesma mensagem, o mesmo link, a mesma página falsa perfeita. Só que agora não há senha para digitar. O que o site pede é o seu dedo no sensor do celular, algo que o golpista não consegue copiar de longe nem pescar com uma tela bonita.

Fontes: Google Blog, Wikipédia, GOV.BR

Comentários

    Deixe seu comentário

    Comentários passam por moderação automática. Sem links, ofensas ou dados pessoais.