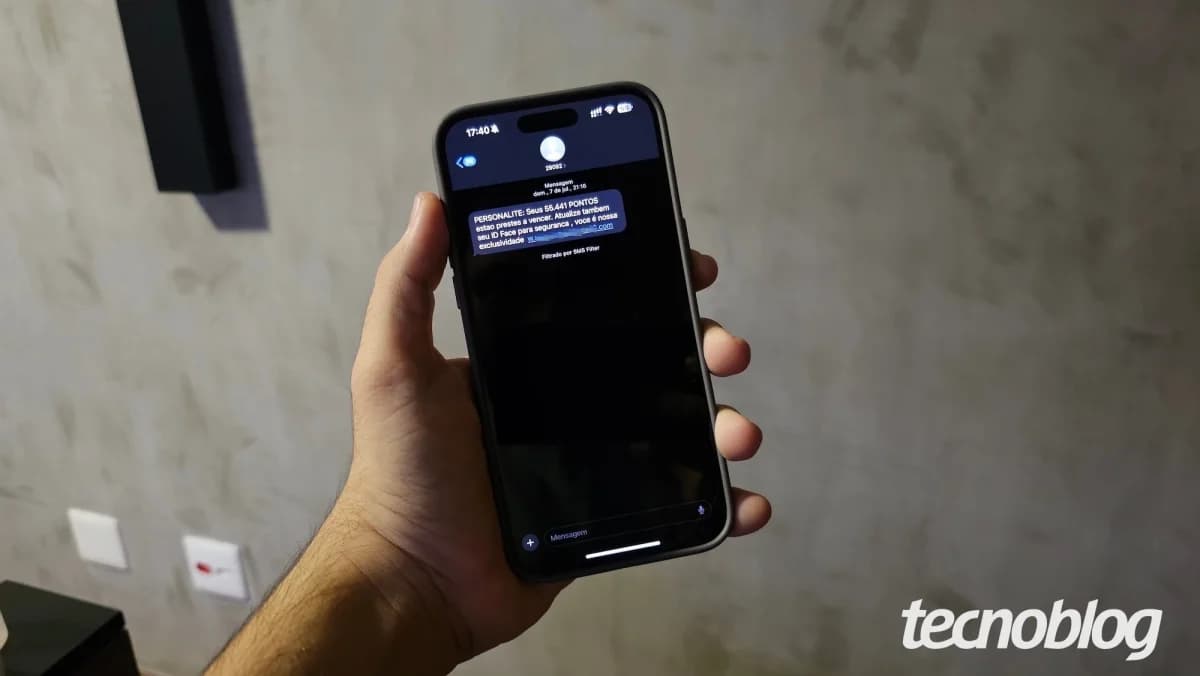
Chega uma mensagem no celular: sua encomenda está retida e falta pagar uma taxinha para liberar a entrega. Você toca no link, aparece uma página estranha pedindo CPF e você fecha tudo na hora. Fica o frio na barriga. O que acabou de acontecer? Ainda dá tempo de fazer alguma coisa?
Dá. E o que você faz nos minutos seguintes ao clique pesa bastante na hora de evitar que o susto vire prejuízo.
O que é esse golpe, afinal
A mensagem da encomenda é um exemplo de phishing: uma fraude digital que induz a vítima a entregar dados pessoais, bancários ou de acesso a serviços. O nome vem do inglês "fishing", pescaria, e a lógica é essa mesmo. O golpista joga a isca em massa e espera alguém morder.
A isca chega por SMS, e-mail, aplicativo de mensagem, rede social, ligação, QR Code ou página falsa que imita empresa conhecida. O roteiro costuma ser parecido: urgência ("sua conta será suspensa em duas horas"), promessa de vantagem ("você tem um reembolso disponível") ou alerta de problema ("detectamos um atraso no pagamento").
O clique sozinho é grave?
O clique já é um risco, mesmo que você não digite nada. Pense no link como a porta de uma loja falsa: ao abri-la, você entra num ambiente montado pelo golpista. Dependendo do que ele preparou, a página pode direcionar a pessoa a um ataque virtual que rouba dados, inclusive bancários.
O perigo maior aparece quando você digita informações na página, porque é para isso que ela existe. Também vale desconfiar se algo foi baixado ou instalado no aparelho sem você pedir. Por isso, mesmo depois de fechar a página, os passos abaixo valem a pena.
Os primeiros minutos
Para quem clicou, a ordem recomendada é simples:
Comentários
Deixe seu comentário