Notícia

TP-Link corrige falhas em Archer C6, Archer C7 e repetidor RE305

A falha mais grave deixa alguém na mesma rede tomar o controle do repetidor RE305 V3. As versões corrigidas já estão no site americano da marca, mas ainda não nas páginas brasileiras.

Alexandre Soares4 min de leitura
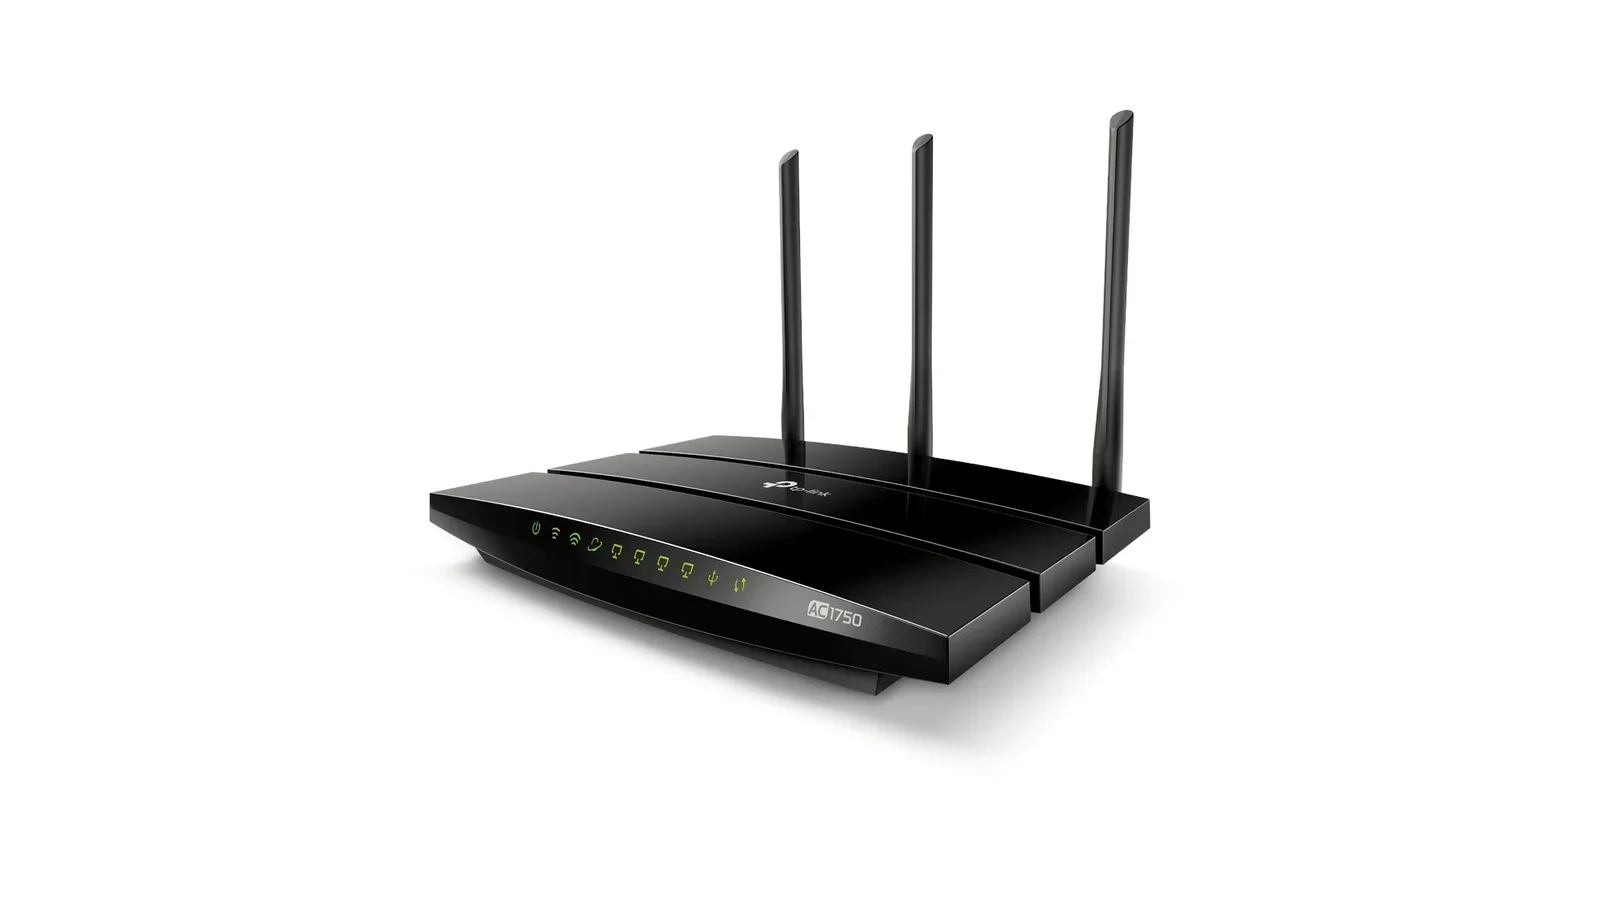
Roteador TP-Link Archer C7 preto, com três antenas
Foto: Divulgação/TP-Link

A TP-Link publicou dois alertas de segurança que atingem aparelhos muito vendidos no Brasil: os roteadores Archer C6 e Archer C7 e o repetidor RE305. As falhas valem só para versões específicas de hardware, e a correção é uma atualização de firmware, o software interno do aparelho.

O problema é que, na consulta feita em 14 de novembro de 2026, as páginas de download do site brasileiro da TP-Link ainda não traziam as versões corrigidas desses três modelos. Elas estão disponíveis no site americano.

Quais aparelhos estão na lista

  • Archer C6 V2: a chave de criptografia que protege o arquivo de configuração é a mesma em todos os aparelhos. Quem conseguir esse arquivo pode recuperar as senhas guardadas nele, inclusive a de administrador. Nota de gravidade 5,9 de 10. Corrigido no firmware 1.2.1 Build 260902.
  • Archer C7 V5: tem duas falhas. Uma chave fixa no login pela página do roteador permite, a quem estiver na mesma rede e capturar uma sessão, recuperar a senha de administrador. A outra é a mesma chave fixa do backup de configuração. As duas têm nota de 6,1 a 6,9. Corrigido no firmware 1.3.1 Build 20260821.
  • RE305 V3: tem seis falhas, e a mais grave tem nota 8,7. Um serviço de diagnóstico do repetidor usa uma chave fixa, e alguém conectado à mesma rede, sem senha, consegue enviar comandos e ganhar controle total do aparelho. Outras permitem trocar a senha de administrador por tentativa e erro e mudar a configuração de região do Wi-Fi, o que pode derrubar a conexão. Corrigido no firmware 1.1.8.

Nenhuma das falhas pode ser explorada por qualquer pessoa na internet sem condição nenhuma. As mais graves exigem que o invasor esteja conectado à mesma rede, como um vizinho que tenha a senha do Wi-Fi, uma visita ou um aparelho infectado da casa. Os alertas não falam em ataques em andamento.
Como saber se o seu está na lista

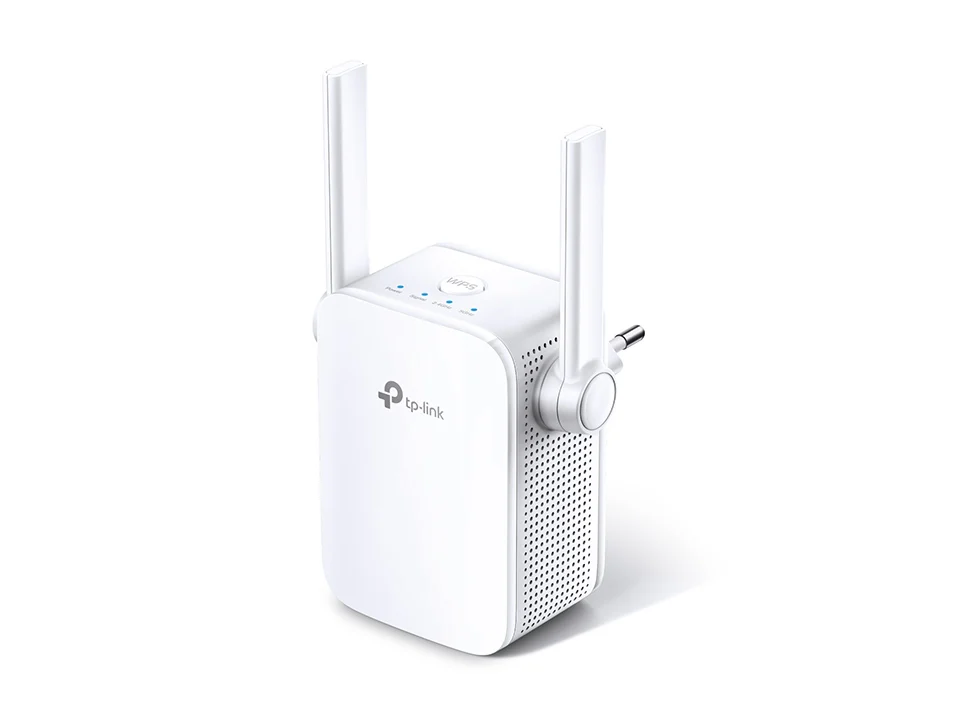
Repetidor de Wi-Fi TP-Link RE305 branco, com duas antenas, ligado na tomada
Foto: Divulgação/TP-Link

O que define se o aparelho tem a falha é a versão de hardware, não só o nome do modelo. Um Archer C6 V3 ou V4, por exemplo, não está no alerta.

  1. Vire o aparelho e procure a etiqueta embaixo dele. Ao lado do modelo aparece "Ver:" seguido de um número, como 2.0 ou 5.0. O primeiro número é a versão de hardware.
  2. Abra o navegador conectado à rede do aparelho e entre em tplinkwifi.net (no repetidor, tplinkrepeater.net). A senha é a que você criou na instalação.
  3. Na área de ferramentas do sistema, procure a atualização de firmware. A versão instalada aparece ali.

Como atualizar

Na mesma tela de firmware, alguns modelos fazem a busca online e instalam sozinhos. Se a atualização não aparecer, é porque a versão corrigida ainda não foi liberada para o aparelho vendido no Brasil.

Antes de baixar o arquivo do site americano, vale falar com o suporte da TP-Link Brasil: as páginas de download separam os arquivos por região, e o aparelho vendido aqui pode não ser igual ao americano. Durante a instalação, não desligue o aparelho da tomada.

O que fazer agora

  • Confira a etiqueta. Só Archer C6 V2, Archer C7 V5 e RE305 V3 estão nos alertas.
  • Troque a senha do Wi-Fi se muita gente já teve acesso a ela, porque as falhas mais graves exigem estar na mesma rede.
  • Não compartilhe o arquivo de backup de configuração do roteador, que pode revelar senhas nos modelos afetados.
  • Volte à página de download do seu modelo no site brasileiro da TP-Link nos próximos dias para ver se a versão corrigida chegou.
  • Repetidor RE305 V3 sem atualização: se ele não for essencial, desligá-lo da tomada até a correção chegar elimina o risco da falha mais grave.

Fontes: TP-Link: Security Advisory, Multiple Vulnerabilities in TP-Link RE305 and Archer C7, TP-Link: Security Advisory, Hardcoded AES encryption key in Archer C6 (CVE-2026-89052), TP-Link Brasil: downloads do Archer C6 V2, TP-Link Brasil: downloads do Archer C7 V5, TP-Link Brasil: downloads do RE305 V3

Comentários

    Deixe seu comentário

    Comentários passam por moderação automática. Sem links, ofensas ou dados pessoais.