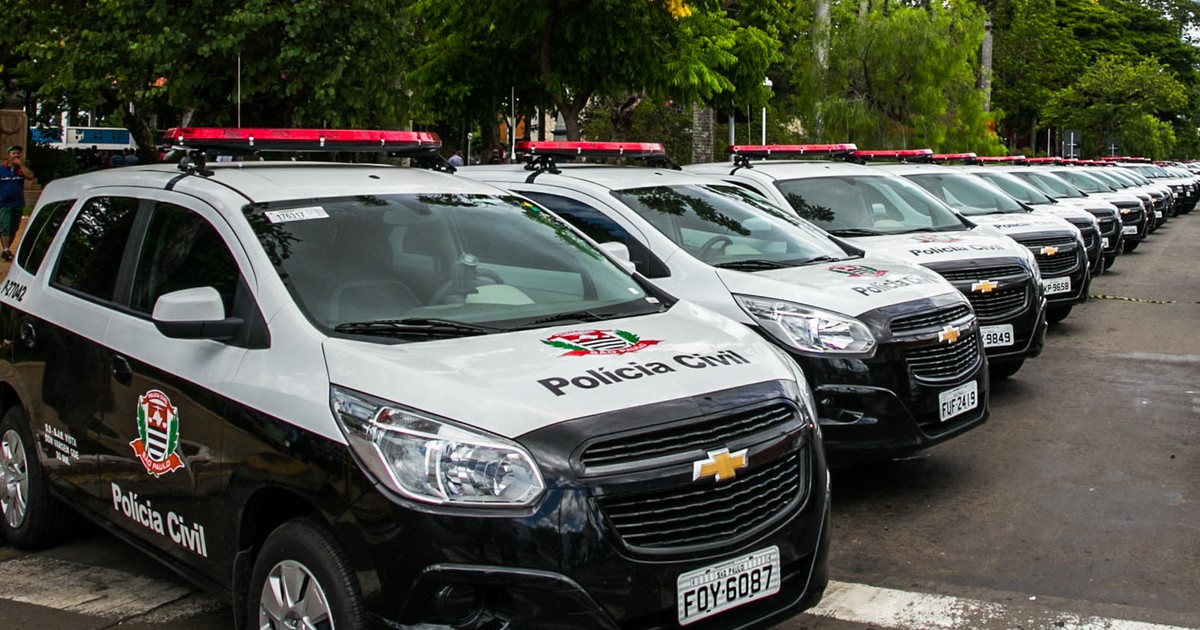
A Polícia Civil de São Paulo deflagrou em 28/10/2026 a Operação Verifact, contra suspeitos de invadir sistemas de bancos e vender dados de correntistas. Segundo o g1, um homem de 23 anos foi preso em flagrante em Ribeirão Preto (SP), e o outro investigado, de Três Corações (MG), era considerado foragido até a última atualização da reportagem.
Como o esquema funcionava, segundo a polícia
- Os suspeitos usavam programas automáticos que enviavam milhares de consultas aos sistemas dos bancos, trocando o endereço de conexão o tempo todo para escapar dos bloqueios antifraude.
- Com isso, confirmavam se um CPF tinha conta e obtinham agência, conta, saldo, renda declarada e nome do gerente.
- As ferramentas eram vendidas por R$ 1,5 mil a R$ 3,5 mil, pagas por Pix, em grupos de WhatsApp e Telegram, fóruns e áreas restritas da internet.
- Os dados alimentavam golpes de falsa central telefônica, em que o criminoso liga fingindo ser do banco.
- O grupo também é investigado por um programa malicioso que usaria a tecnologia de aproximação para simular cartões em maquininhas.
De acordo com o g1, os sistemas atacados foram os dos bancos Safra e Santander. O Safra identificou acessos suspeitos entre fevereiro e março de 2026 e alertou o Santander. Em nota, o Santander disse que coopera com a polícia desde o início da investigação. Até a publicação da reportagem, o g1 não tinha resposta do Safra nem das defesas.
Segundo o delegado Maicon Richard de Moraes, o computador do suspeito preso tinha "quase 10 teras de dados", inclusive de sistemas públicos. O material ainda será analisado.
Outro caso: ex-funcionária investigada no DF
Em uma investigação separada, a Polícia Civil do Distrito Federal deflagrou em 29/10/2026 a Operação Nêmesis. Segundo o NC News, uma ex-funcionária de uma instituição financeira cooperativa (não identificada) é suspeita de usar o acesso ao sistema interno para obter códigos de autenticação de compras e repassá-los a um grupo que atuava no DF e na Bahia. As fraudes, entre janeiro e julho de 2025, teriam usado cerca de 400 cartões de crédito e causado prejuízo acima de R$ 3 milhões.
Como se proteger da falsa central
- Banco não liga pedindo senha, código, Pix "de teste" ou instalação de aplicativo.
- Se alguém ligar dizendo ser do banco, mesmo sabendo seu saldo ou o nome do seu gerente, desligue e ligue você mesmo para o número oficial do cartão ou do app.
- Saber seus dados não prova que a ligação é verdadeira: é exatamente esse tipo de informação que esses grupos vendem.
Veja também: Explicamos: o que fazer depois de clicar em link suspeito.
Comentários
Deixe seu comentário